什么是渗透测试
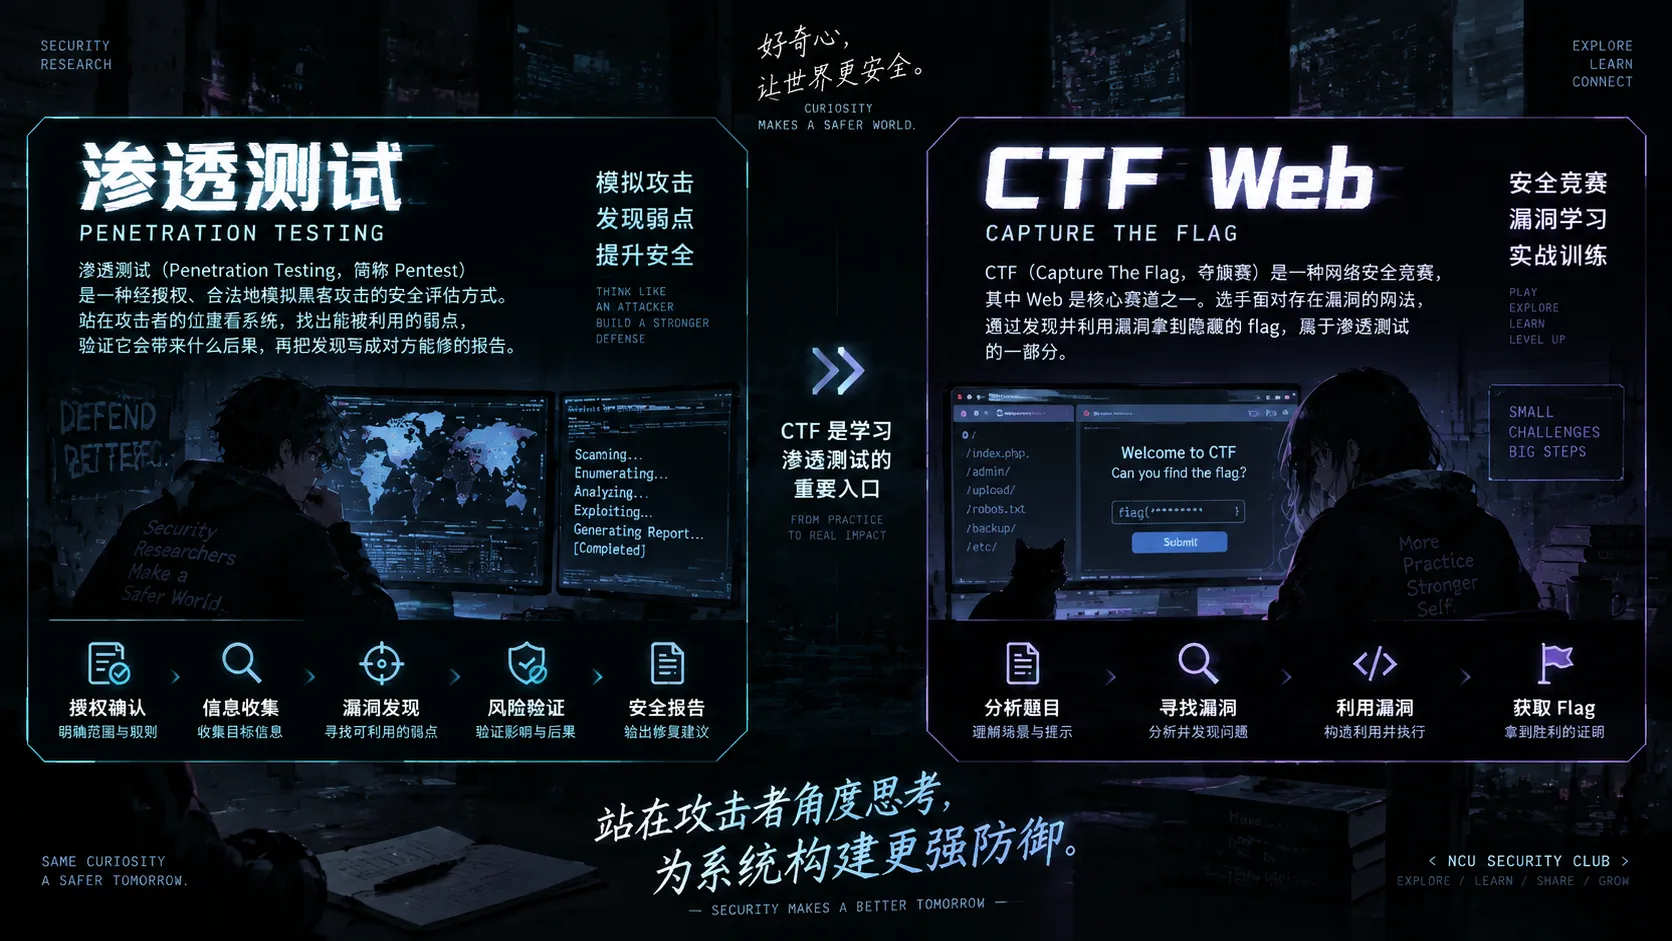
渗透测试(Penetration Testing,简称 Pentest)是一种经授权、合法地模拟黑客攻击的安全评估方式。站在攻击者的位置看系统,找出能被利用的弱点,验证它会带来什么后果,再把发现写成对方能修的报告。
而CTF Web 是网络安全竞赛 CTF(Capture The Flag,夺旗赛)里的一个核心赛道,专门考察 Web 应用安全。选手面对存在漏洞的网站,通过发现并利用漏洞拿到隐藏的 flag,属于渗透测试的一部分。
CTF Web 很适合入门:题目小、反馈快,能快速了解与训练常见基础漏洞比如 SQL 注入、XSS、文件上传、命令执。
下面是一条成长顺序是:
用 CTF Web 覆盖基础知识和漏洞 → 用靶机将渗透流程跑通 → 比赛、证书和实际项目
渗透测试导图
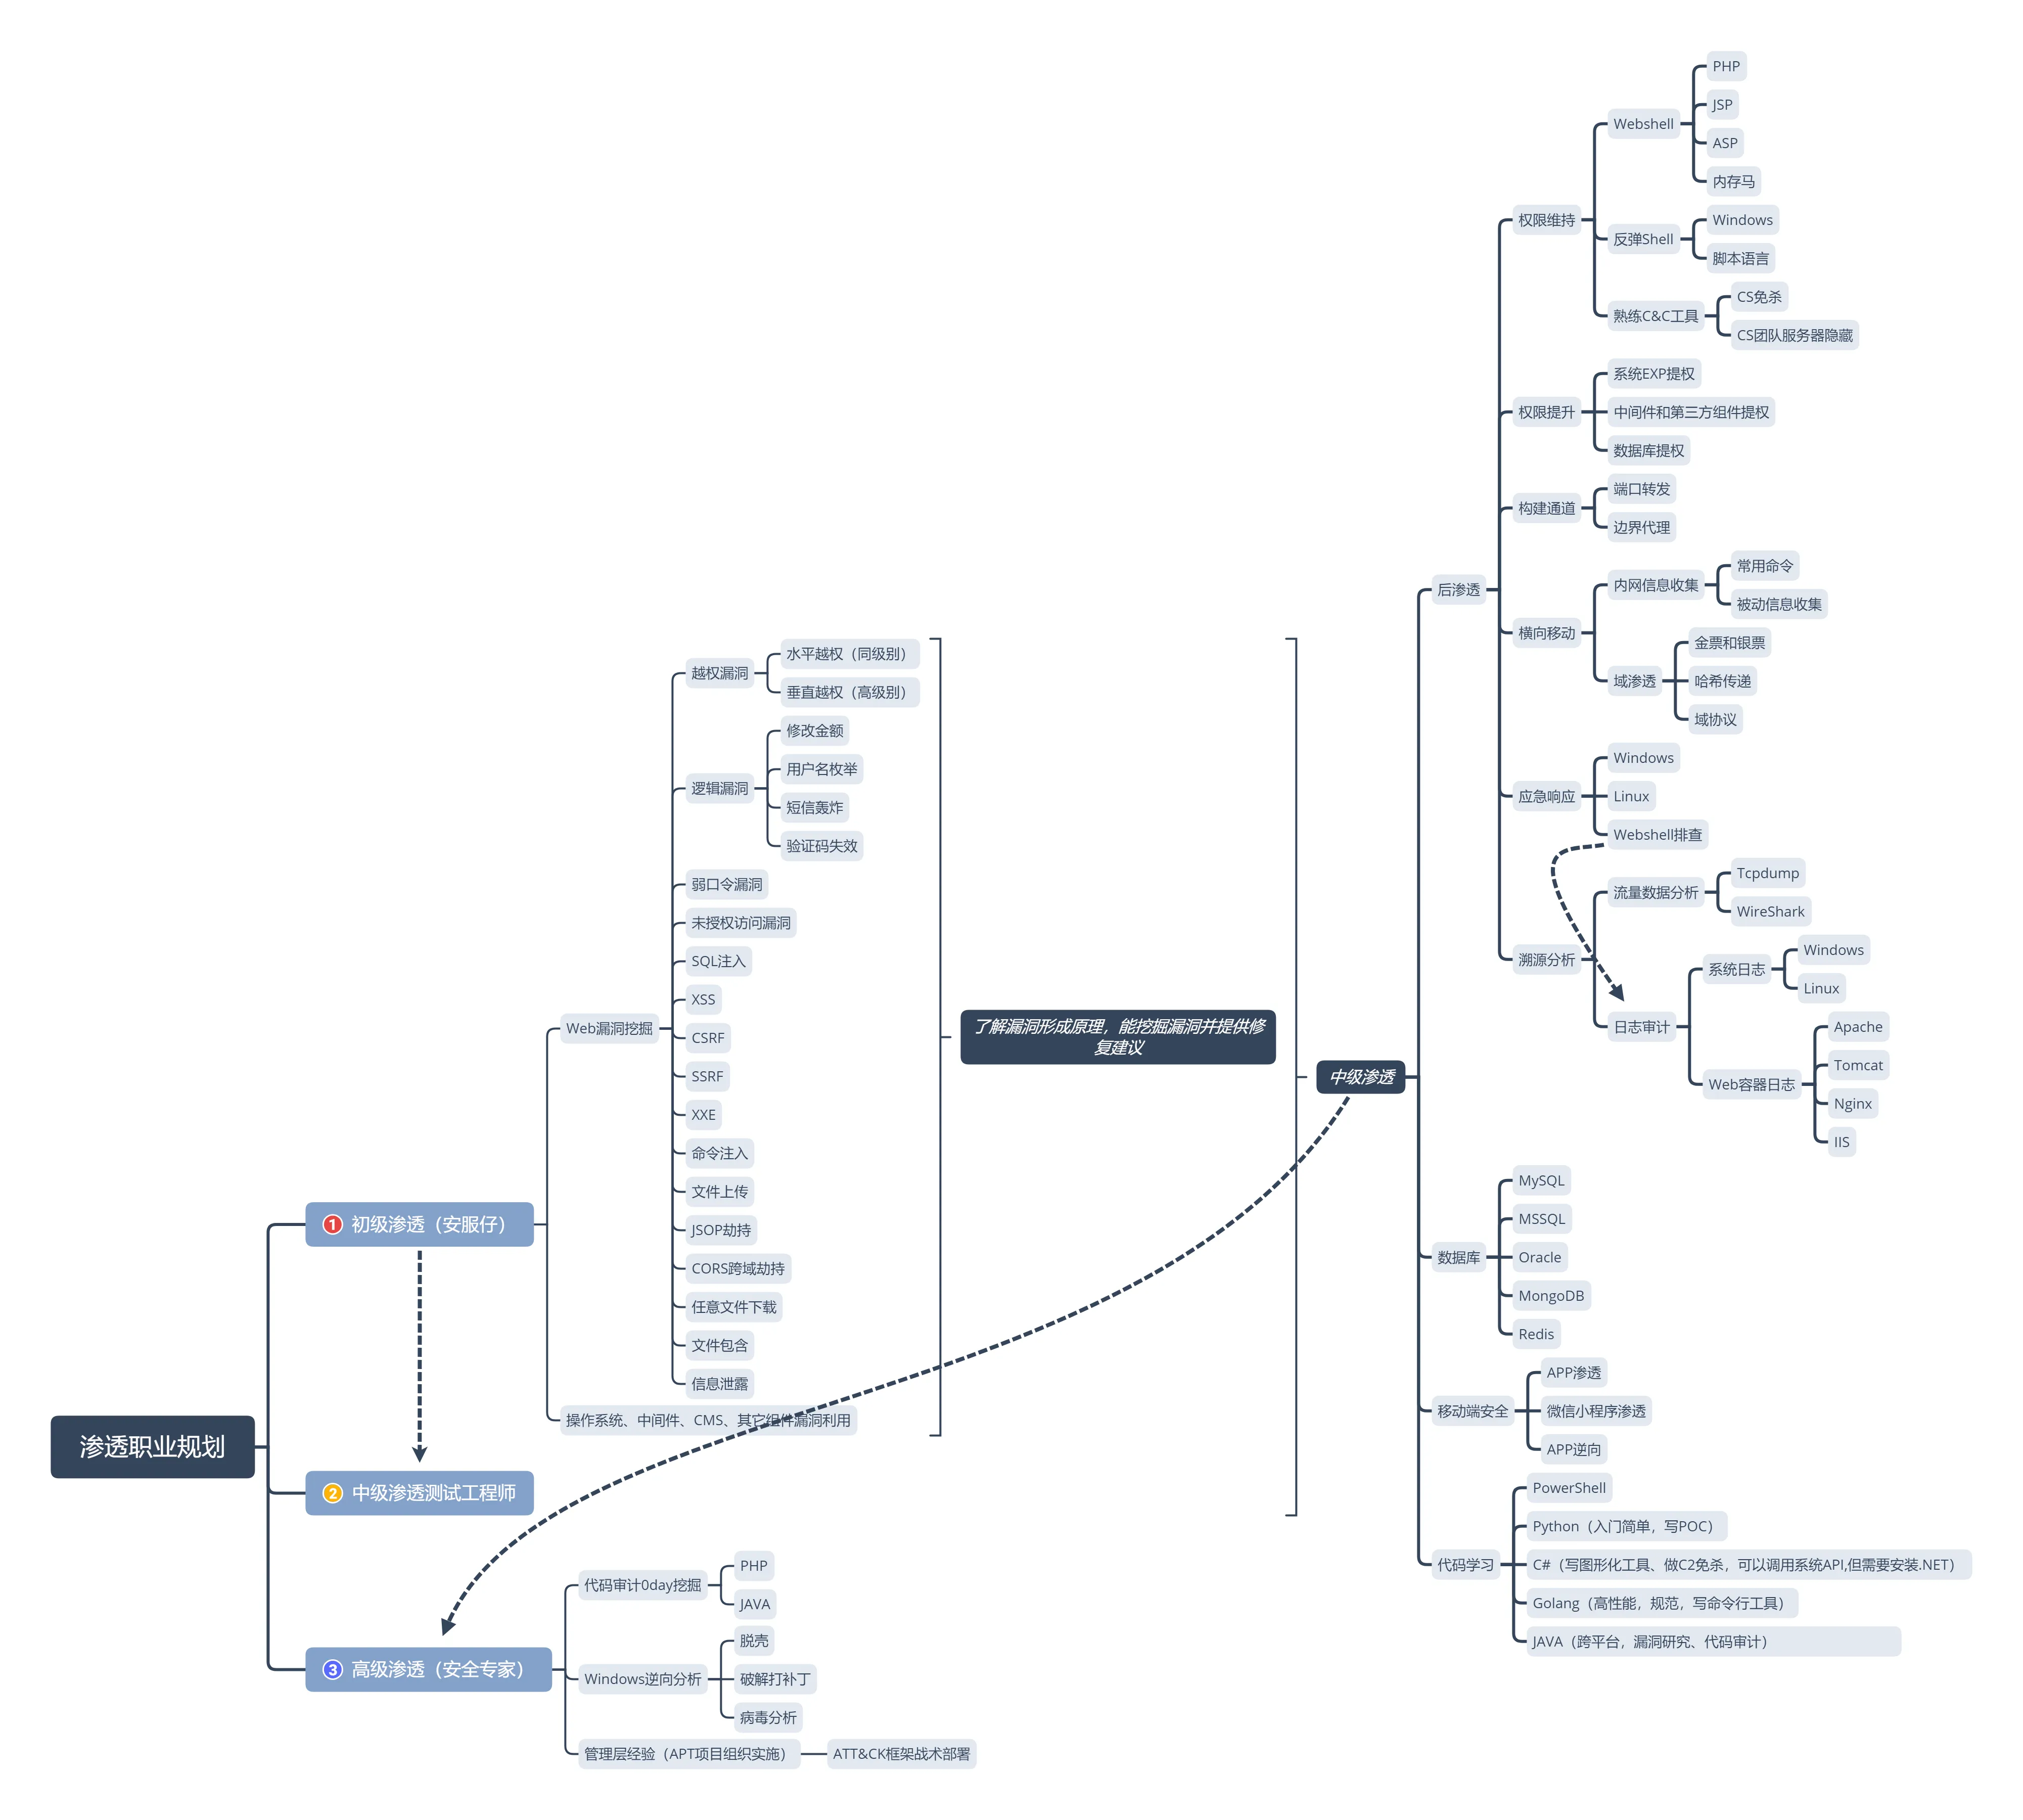
很多图只是打开视野用的。不必按图上的格子从左学到右,缺哪块补哪块即可。
渗透测试主要流程
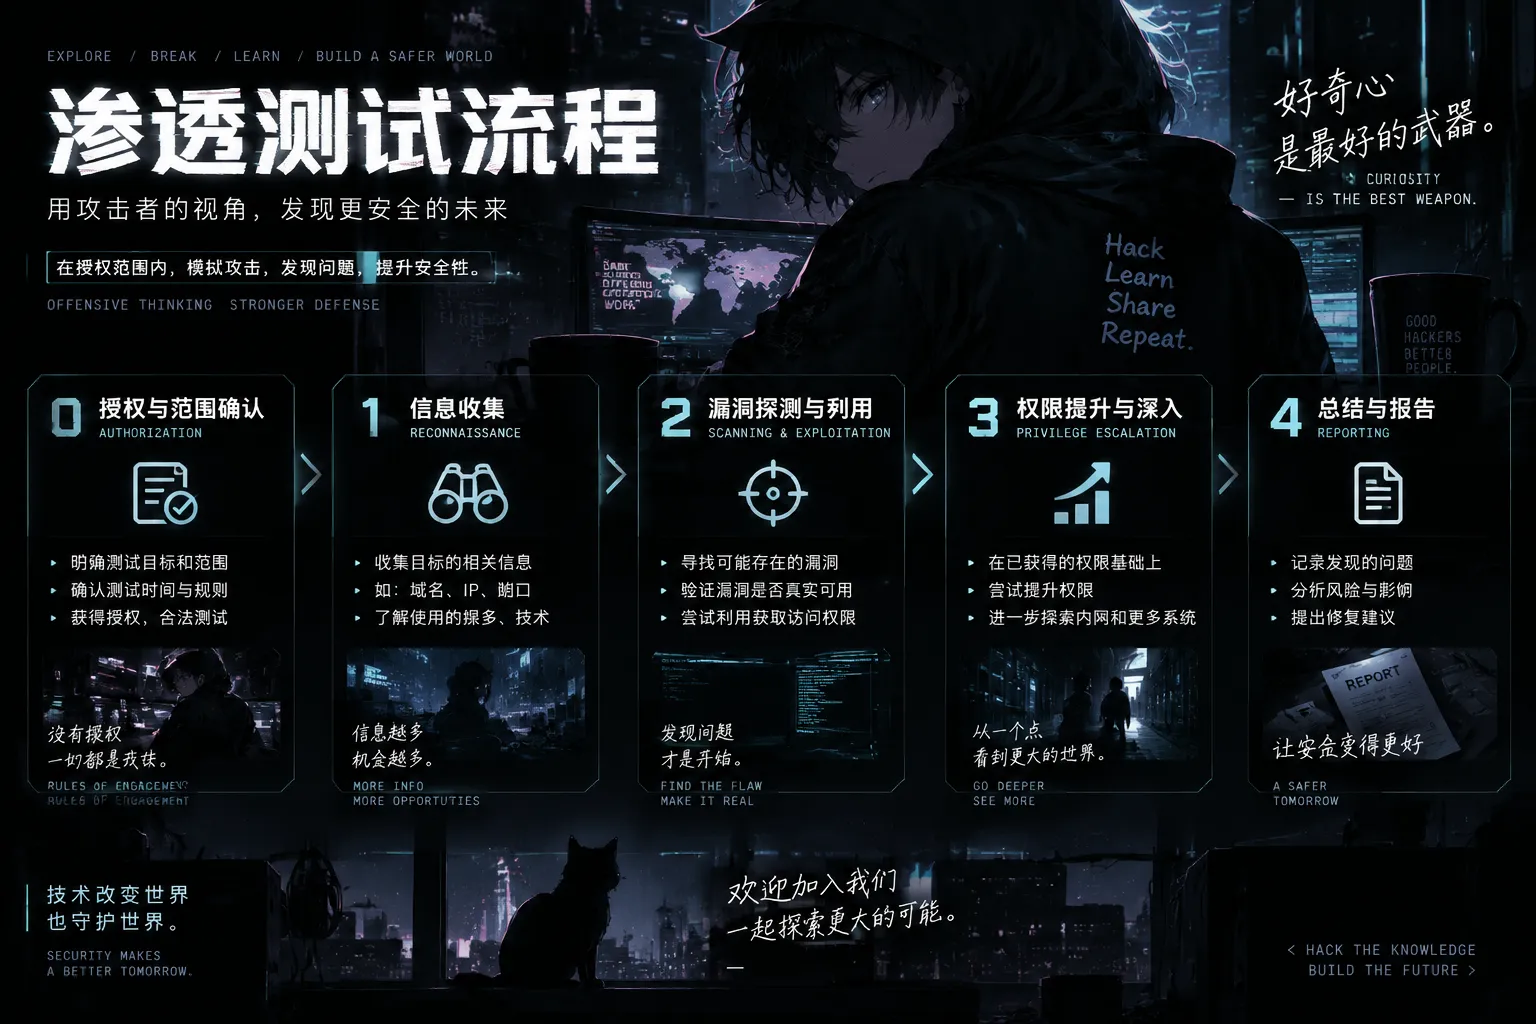
常见写法是五步。入门时在最前面加上授权。
- 授权与范围:在开始测试前,需要明确测试范围和目标
- 信息收集:收集目标相关信息,为后续测试做准备
- 漏洞探测与利用:寻找目标存在的安全问题,并验证漏洞是否真实存在
- 权限提升与横向:获取低权限后,尝试提升权限和扩大攻击范围,进一步了解系统风险
- 报告输出:记录测试过程中发现的问题,并提出修复建议
找目标 → 收集信息 → 找漏洞 → 验证风险 → 输出报告
学习方法
简单来说,Web渗透就是找网站的漏洞,了解一些基础的计算机网络知识(IP、浏览器的请求等),会一些工具的使用(抓包、爆破等),以及常见 Web 漏洞,就可以与实战结合进行练习。下面是学习过程中的几个点,通常需要结合使用。
与AI互动快速学习
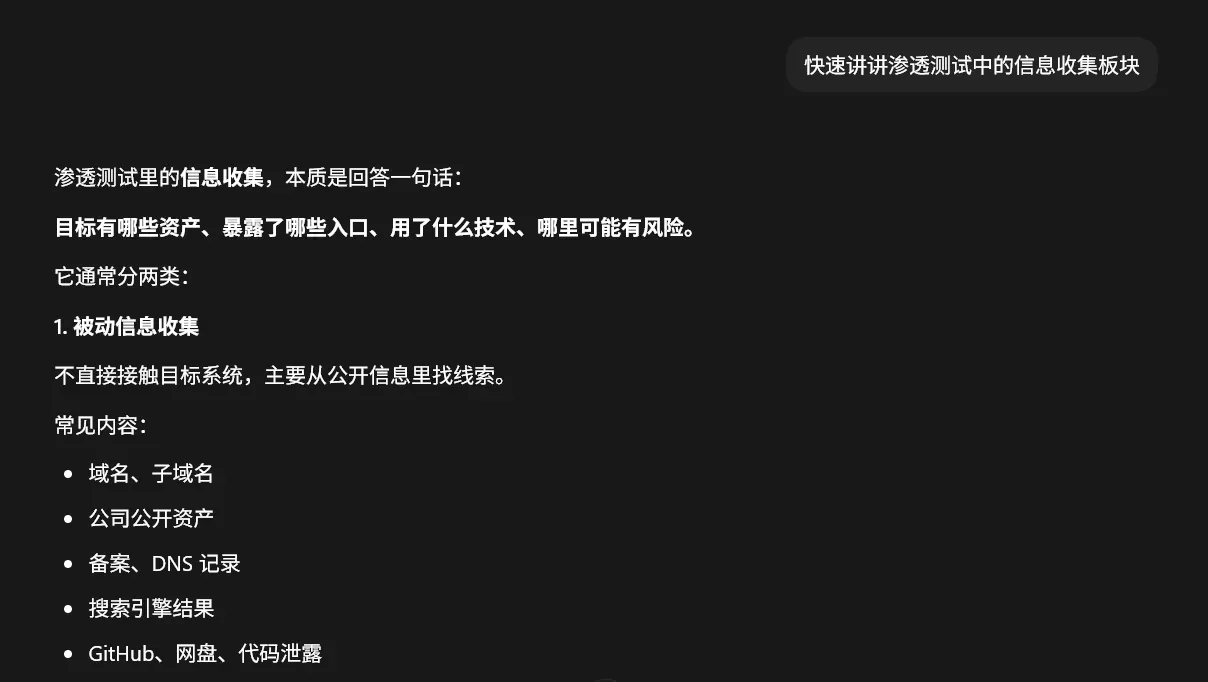
了解所学习方向的框架和知识点很重要,这样的话不至于盲目学习过久,比如在操作系统、计网上停滞不前。AI时代的知识平权能够让我们很快地获取我们需要的一切信息,同时借助搜索引擎吸收别人沉淀的文章,就能够快速学习。
跟着教程看全局
起始阶段选择一本书,一种教程,一个全面的博客去学习就可以了,千万不要变成搜集爱好者。
通过系统的书籍、视频教程、博客教程,去观察了解整个体系涉及到的知识点,尽量达到“知道自己哪里不知道的”的阶段,这样才能有目的性地去学习。
学会看目录,整理知识要点,并形成自己的知识库。
遇到难点可以跳过。
在实战中成长
如果你已经通过基础的学习有了一定的实操能力,就可以与实战配合去滚雪球式学习;前期通过刷CTF题目了解常见漏洞和攻击手法,打实操渗透靶机体验完整攻击流程,进一步去参加比赛、挖掘真实漏洞。在实战中你可以真实地接触并学习到多元化的知识,提升效果最好。
技能积累
网安是一门技能很杂的学科,学习的过程会接触到各式各样的知识;有意识地去沉淀这些技能,可以助你成为六边形战士。
- 编程是一门分水岭:选一门感兴趣的脚本语言学习,建议python。它不仅可以用于编写自动化脚本、漏洞检测工具、数据分析程序,还能帮助你理解安全工具的实现原理。
- Linux 与系统能力:安全人员大量时间都会在 Linux 环境中工作
- 漏洞分析与攻防实践:将漏洞理论转化为实际能力
- 要了解开发要会的必要技能:git、docker、网站的构成
- 培养记录与总结习惯:漏洞笔记、工具使用方法、实战复盘报告
部分资源推荐
通用
渊龙Sec安全导航:安全资源导航,找平台、工具和资料入口
TryHackMe:路线清楚的在线靶场,路线清晰
靶场
春秋云镜:国内在线渗透靶场,有时候比较卡
HackMyVM:离线靶机,带 WP
TheHackersLabs:离线靶机,带 WP
娱乐与学习
OverTheWire:游戏向基础练习,Bandit 适合练 Linux 命令行
pwn.college:体系化实验课,从 Linux、Web 到二进制都能练
CTF
CTFHub 技能树:把 Web 基础题做掉,建立初始认知
青少年CTF 靶场:国内 CTF 练习靶场,适合继续刷题
PolarCTF:在线 CTF 练习平台
视频与其他教程
暗月渗透测试教程:补计算机知识,把常见漏洞逻辑讲清楚,按题目查对应章节即可
月神漏洞挖掘:从基础洞过渡到自己挖
红队笔记:前几集就能把 nmap、Linux 和渗透流程连起来,实战学习
Awsome-Sec.CTF-Videomaker:国内安全/CTF 视频作者合集,按需看
手册知识库
Hello-CTF Web:CTF Web 起点和题型说明,内置丰富入门资源
heresecurity 渗透测试手册:渗透测试手册,按阶段查阅
Web 安全学院(PortSwigger 中译):PortSwigger 实验室的中文对照
PayloadsAllTheThings:常见漏洞的 Payload 和利用思路汇编,适合查用法
HackTricks:渗透方法论和技巧索引
Web 安全学习笔记:Web 安全知识点笔记
狼队知识库:公开安全知识库,适合查具体问题
怎么用这些资源
不要并行开通所有平台。一个能执行的最小组合:
CTFHub 或其他平台,把基本 web 题目做熟。
选一个靶场(云镜、TryHackMe 或离线靶机),完整打完一轮并写记录。
Linux 命令不会用或工具、前端代码不会,查资料问 ai,而不是另开一条无限基础课
下一步
如果这是招新介绍,听完不需要立刻成为渗透测试工程师。接下来两件小事就够:
- 装好自己的实验环境:虚拟机软件与攻击机 kali,抓包软件(burp或yakit),AI agnet (deepseek harness或其他的)
- 选择一个CTF平台,打开一道简单题目,获取第一个 flag